在输入的地方加密
一切都在团队正在使用的页面中完成。无需额外的标签页,也无需在窗口之间复制文本。
内联加密
直接在 Slack、Jira、Gmail、Google Docs 或任何其他 Web 应用的编辑器和消息框中加密文本。
右键即可加密
选中文本,右键单击并选择“使用 Locki 加密”。解密的操作方式相同。
lockied 标签
加密文本显示为一个小小的 lockied 标签。持有密钥的人单击即可打开;其他人看不到任何可读内容。
文件加密
在发送或存储文件之前,先在扩展程序中加密,并用同一密钥解密。
支持所有主流浏览器
Chrome、Edge、Firefox 和 Safari,以及 Brave、Opera 等其他 Chromium 浏览器。
几分钟即可完成设置
安装扩展程序并登录。团队密钥会自动同步,无需手动配置。
为管理员提供集中控制
Teams Pro 为扩展程序增加管理员仪表板:密钥、群组、轮换、审计日志和检测规则集中在一处。
管理员仪表板
在一个 Web 仪表板中管理人员、群组、加密密钥、审计日志和智能建议规则。
共享团队密钥
在仪表板中创建密钥,并分配给整个团队或特定群组。密钥会自动送达扩展程序。
基于群组的访问
为财务、工程或法务团队分别配置密钥。每个人只会收到所在群组的密钥。
密钥轮换
随时轮换密钥。旧版本会被保留,因此轮换前加密的内容仍然可读。
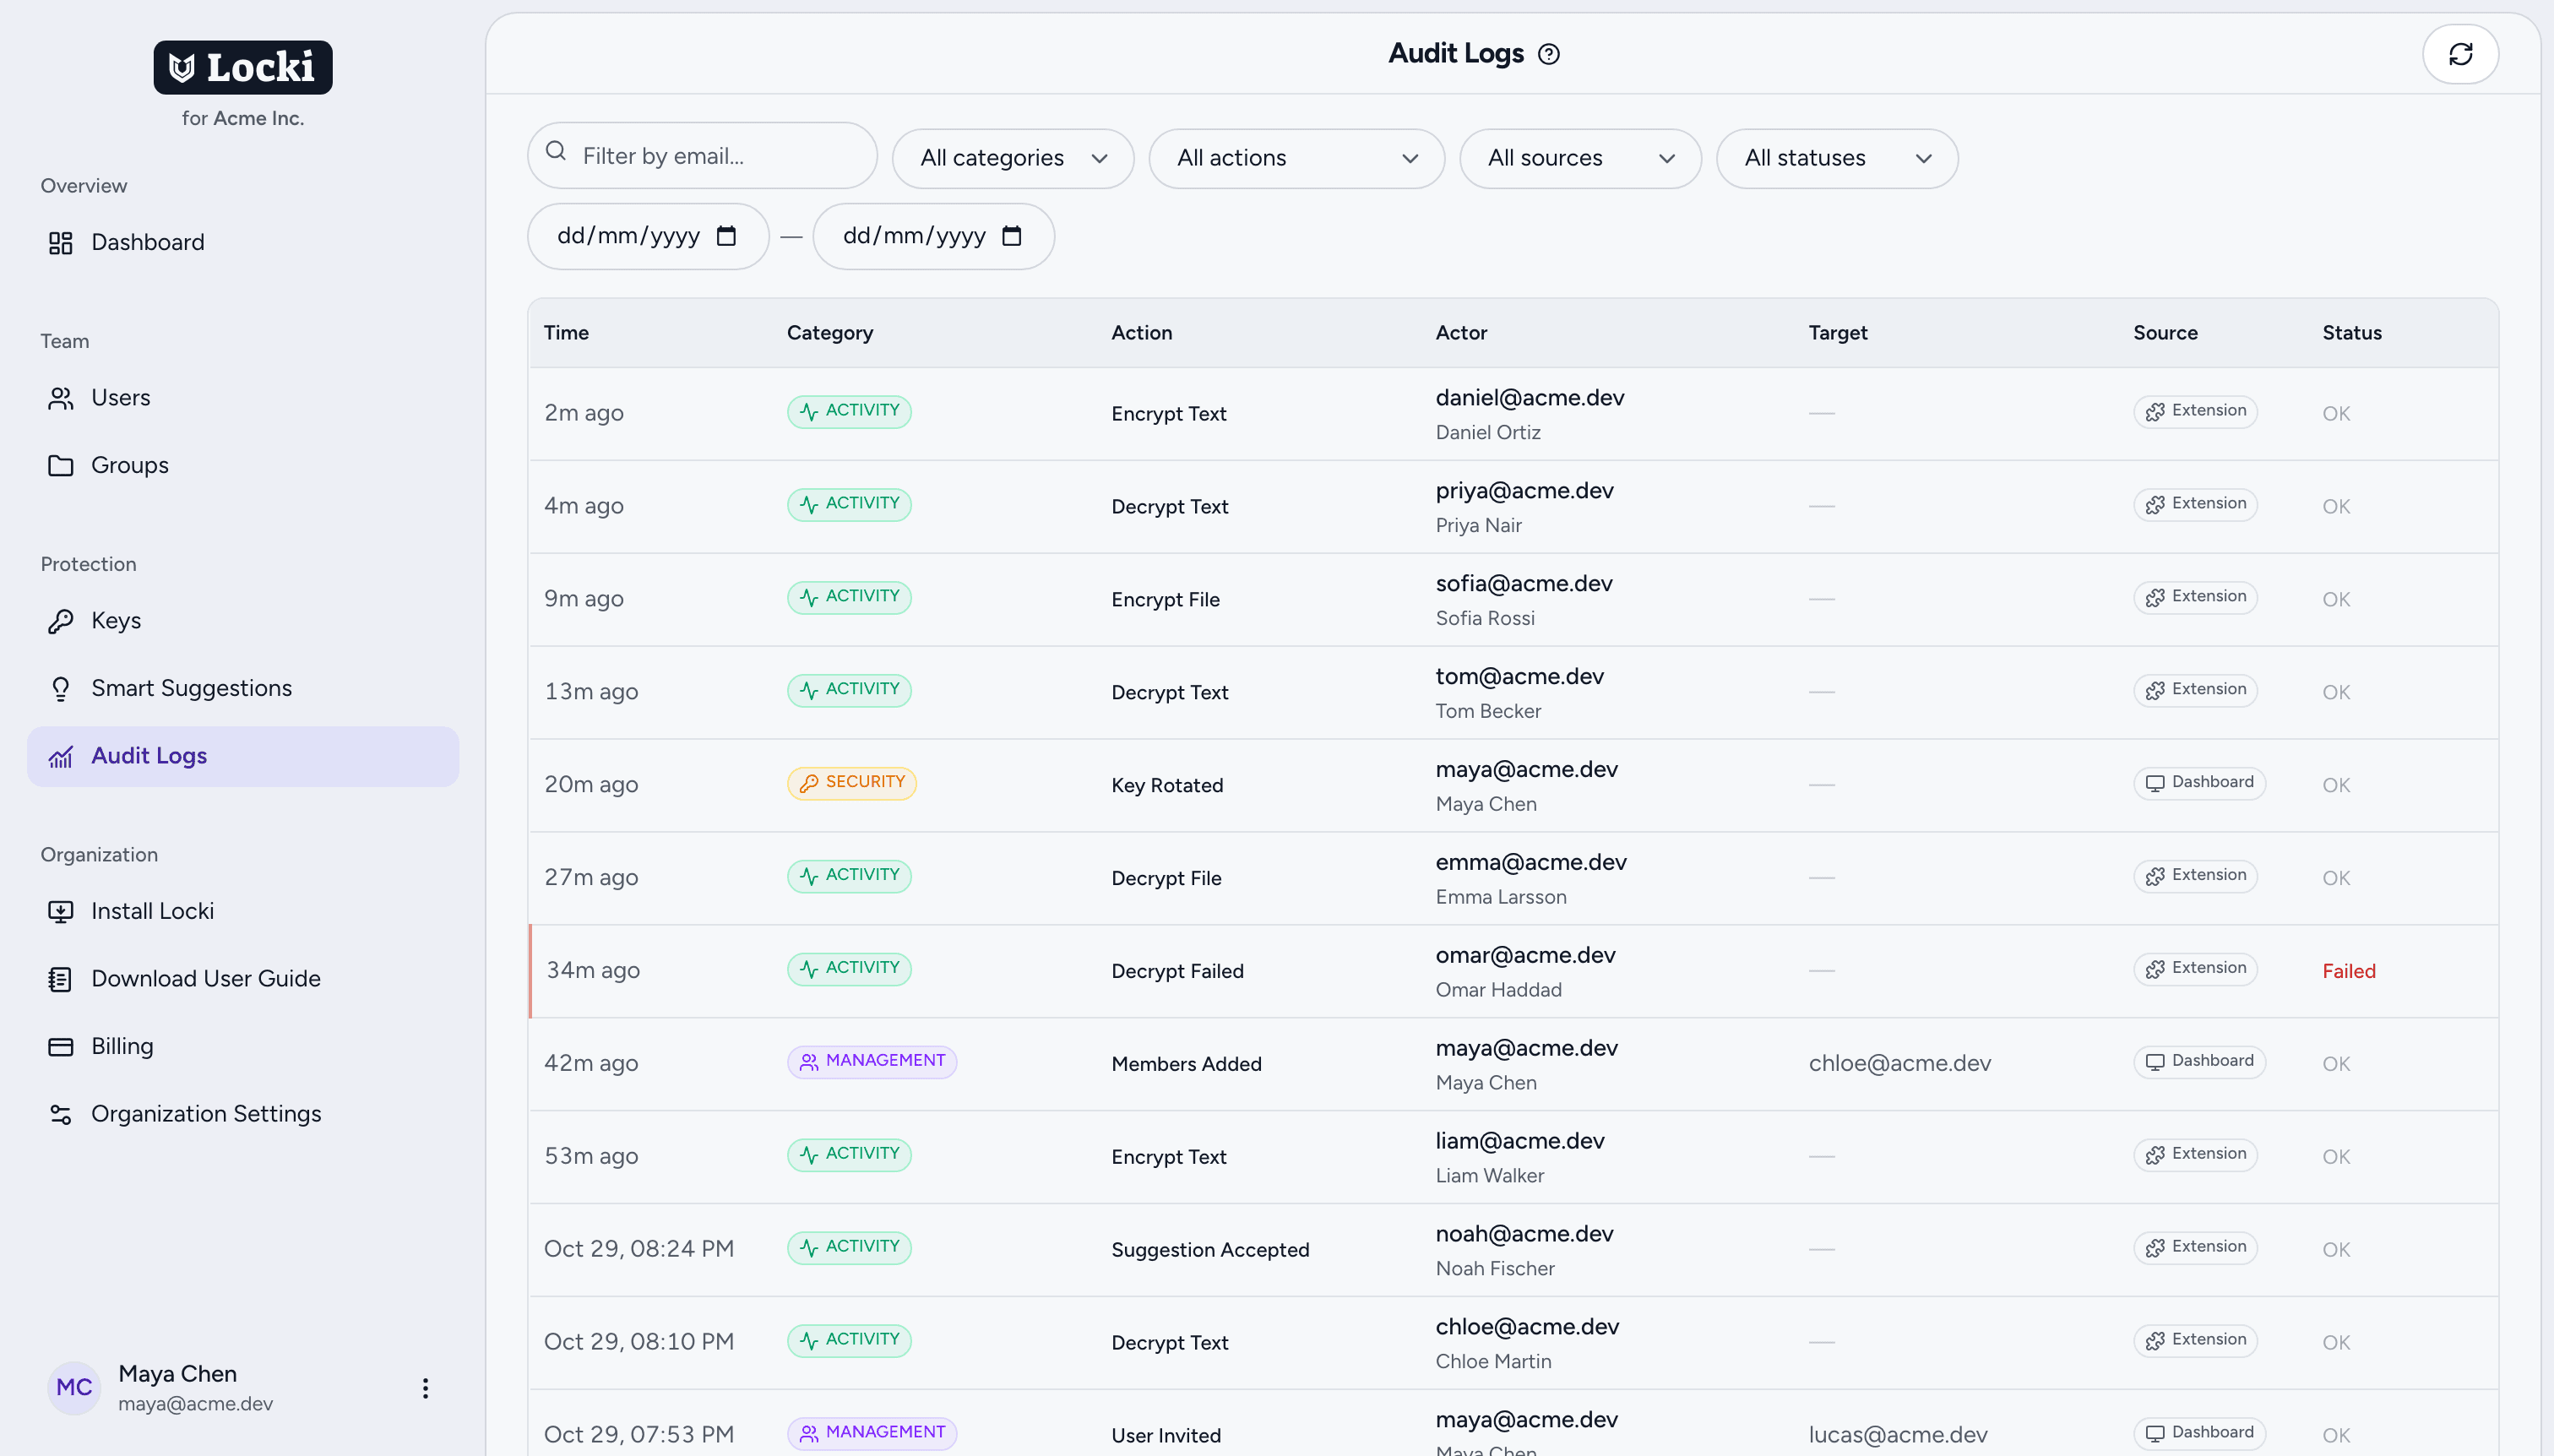
审计日志
每一次加密、解密、密钥变更和管理操作都会记录执行人、时间和地点 — 绝不记录内容。
智能建议
在用户发送未加密的银行卡号、API 密钥、美国社会安全号码(SSN)或您定义的模式之前进行提醒。
可验证的安全性
加密在您的浏览器中运行,其背后的库是开源的。
AES-256-GCM
加密在浏览器中进行,因此原文永远不会离开您的设备。
加密的密钥存储
团队密钥加密存储在我们的服务器上。个人密钥保留在您的浏览器中。
专为处理敏感信息的团队打造
凡是分享不应以明文存放的内容的地方,Locki 都适用。
工程与 DevOps
在 Slack、Jira 或 GitHub 中共享 API 密钥、数据库密码和环境配置,而不让所有人都能读取。
- 在 Jira、GitHub 或 Slack 中共享密钥和配置片段
- 在发送到外部服务之前加密日志或代码片段
- 一键就地解密机密信息
- 团队密钥加密存储;个人密钥绝不离开设备
业务团队
在您已在使用的聊天和电子邮件工具中,保护内部讨论、客户信息和凭据的私密性。
- 在 Slack、Teams 或电子邮件中加密敏感备注
- 无需额外工具即可共享凭据
- 防止共享文档泄露不该公开的内容
- 在管理员仪表板中查看密钥使用情况和活动
法务与合规
保护合同、案件详情和保密通信,并为每一次访问保留审计记录。
- 在协作平台上共享案件详情之前先加密
- 保护在线交换的合同和 NDA
- 为合规审查保留完整的审计日志
- 只将每个案件的密钥交给负责该案件的人员
媒体与研究
在工作流程的每个工具中保护信息来源、草稿和研究笔记的私密性。
- 在浏览器中加密笔记和来自信息源的消息
- 隐藏敏感段落,直到合适的人打开
- 保护存储在云端编辑器中的草稿
- 在共享的编辑工具中安全工作