在 Slack、Gmail 和 Jira 中加密敏感数据
Locki 在任何内容发出之前,就在浏览器中加密密码、API 密钥和客户信息。持有密钥的同事可以就地读取。其他所有人,包括应用本身,都只能看到密文。
个人使用免费。团队可先免费试用 14 天,无需信用卡。
两次点击即可加密,一次点击即可读取
无需学习新东西,也无需在窗口之间复制粘贴。Locki 为团队日常输入的文本框加上加密能力。
浏览器中的 AES-256-GCM
文本在设备上加密,然后才会到达任何服务器。
开源加密
加密库公开、采用 MIT 许可证,并通过 NIST 测试向量验证。
您的内容永远不会到达我们
Locki 负责管理密钥和访问权限。文本本身始终留在您的应用中。
支持所有主流浏览器
Chrome、Edge、Firefox 和 Safari,均可从各浏览器的官方应用商店获取。
四分钟了解完整产品
一段由真实团队演示的解说视频:在 Slack 中加密凭据、在机密信息到达 AI 工具之前将其拦截、共享加密文件,并通过管理员仪表板统一管理。
章节
点击播放后,视频将从 YouTube 加载。
适用于团队已在使用的 Web 应用
Locki 可在浏览器的任何文本框中使用。无需安装集成,也无需 IT 部门进行对接。
- Slack
- Gmail
- Google Docs
- Jira
- Confluence
- Notion
- Microsoft Teams
- Outlook
- Linear
- Asana
- Zendesk
- GitHub
- ......以及任何在浏览器中运行的应用
在一处决定谁可以读取什么
管理员仪表板让您集中控制密钥和访问权限,并记录每一次加密和解密 — 而且从不查看内容。
为团队和项目创建密钥,在需要时进行轮换,并保留旧版本,让旧消息依然可读。
所有团队功能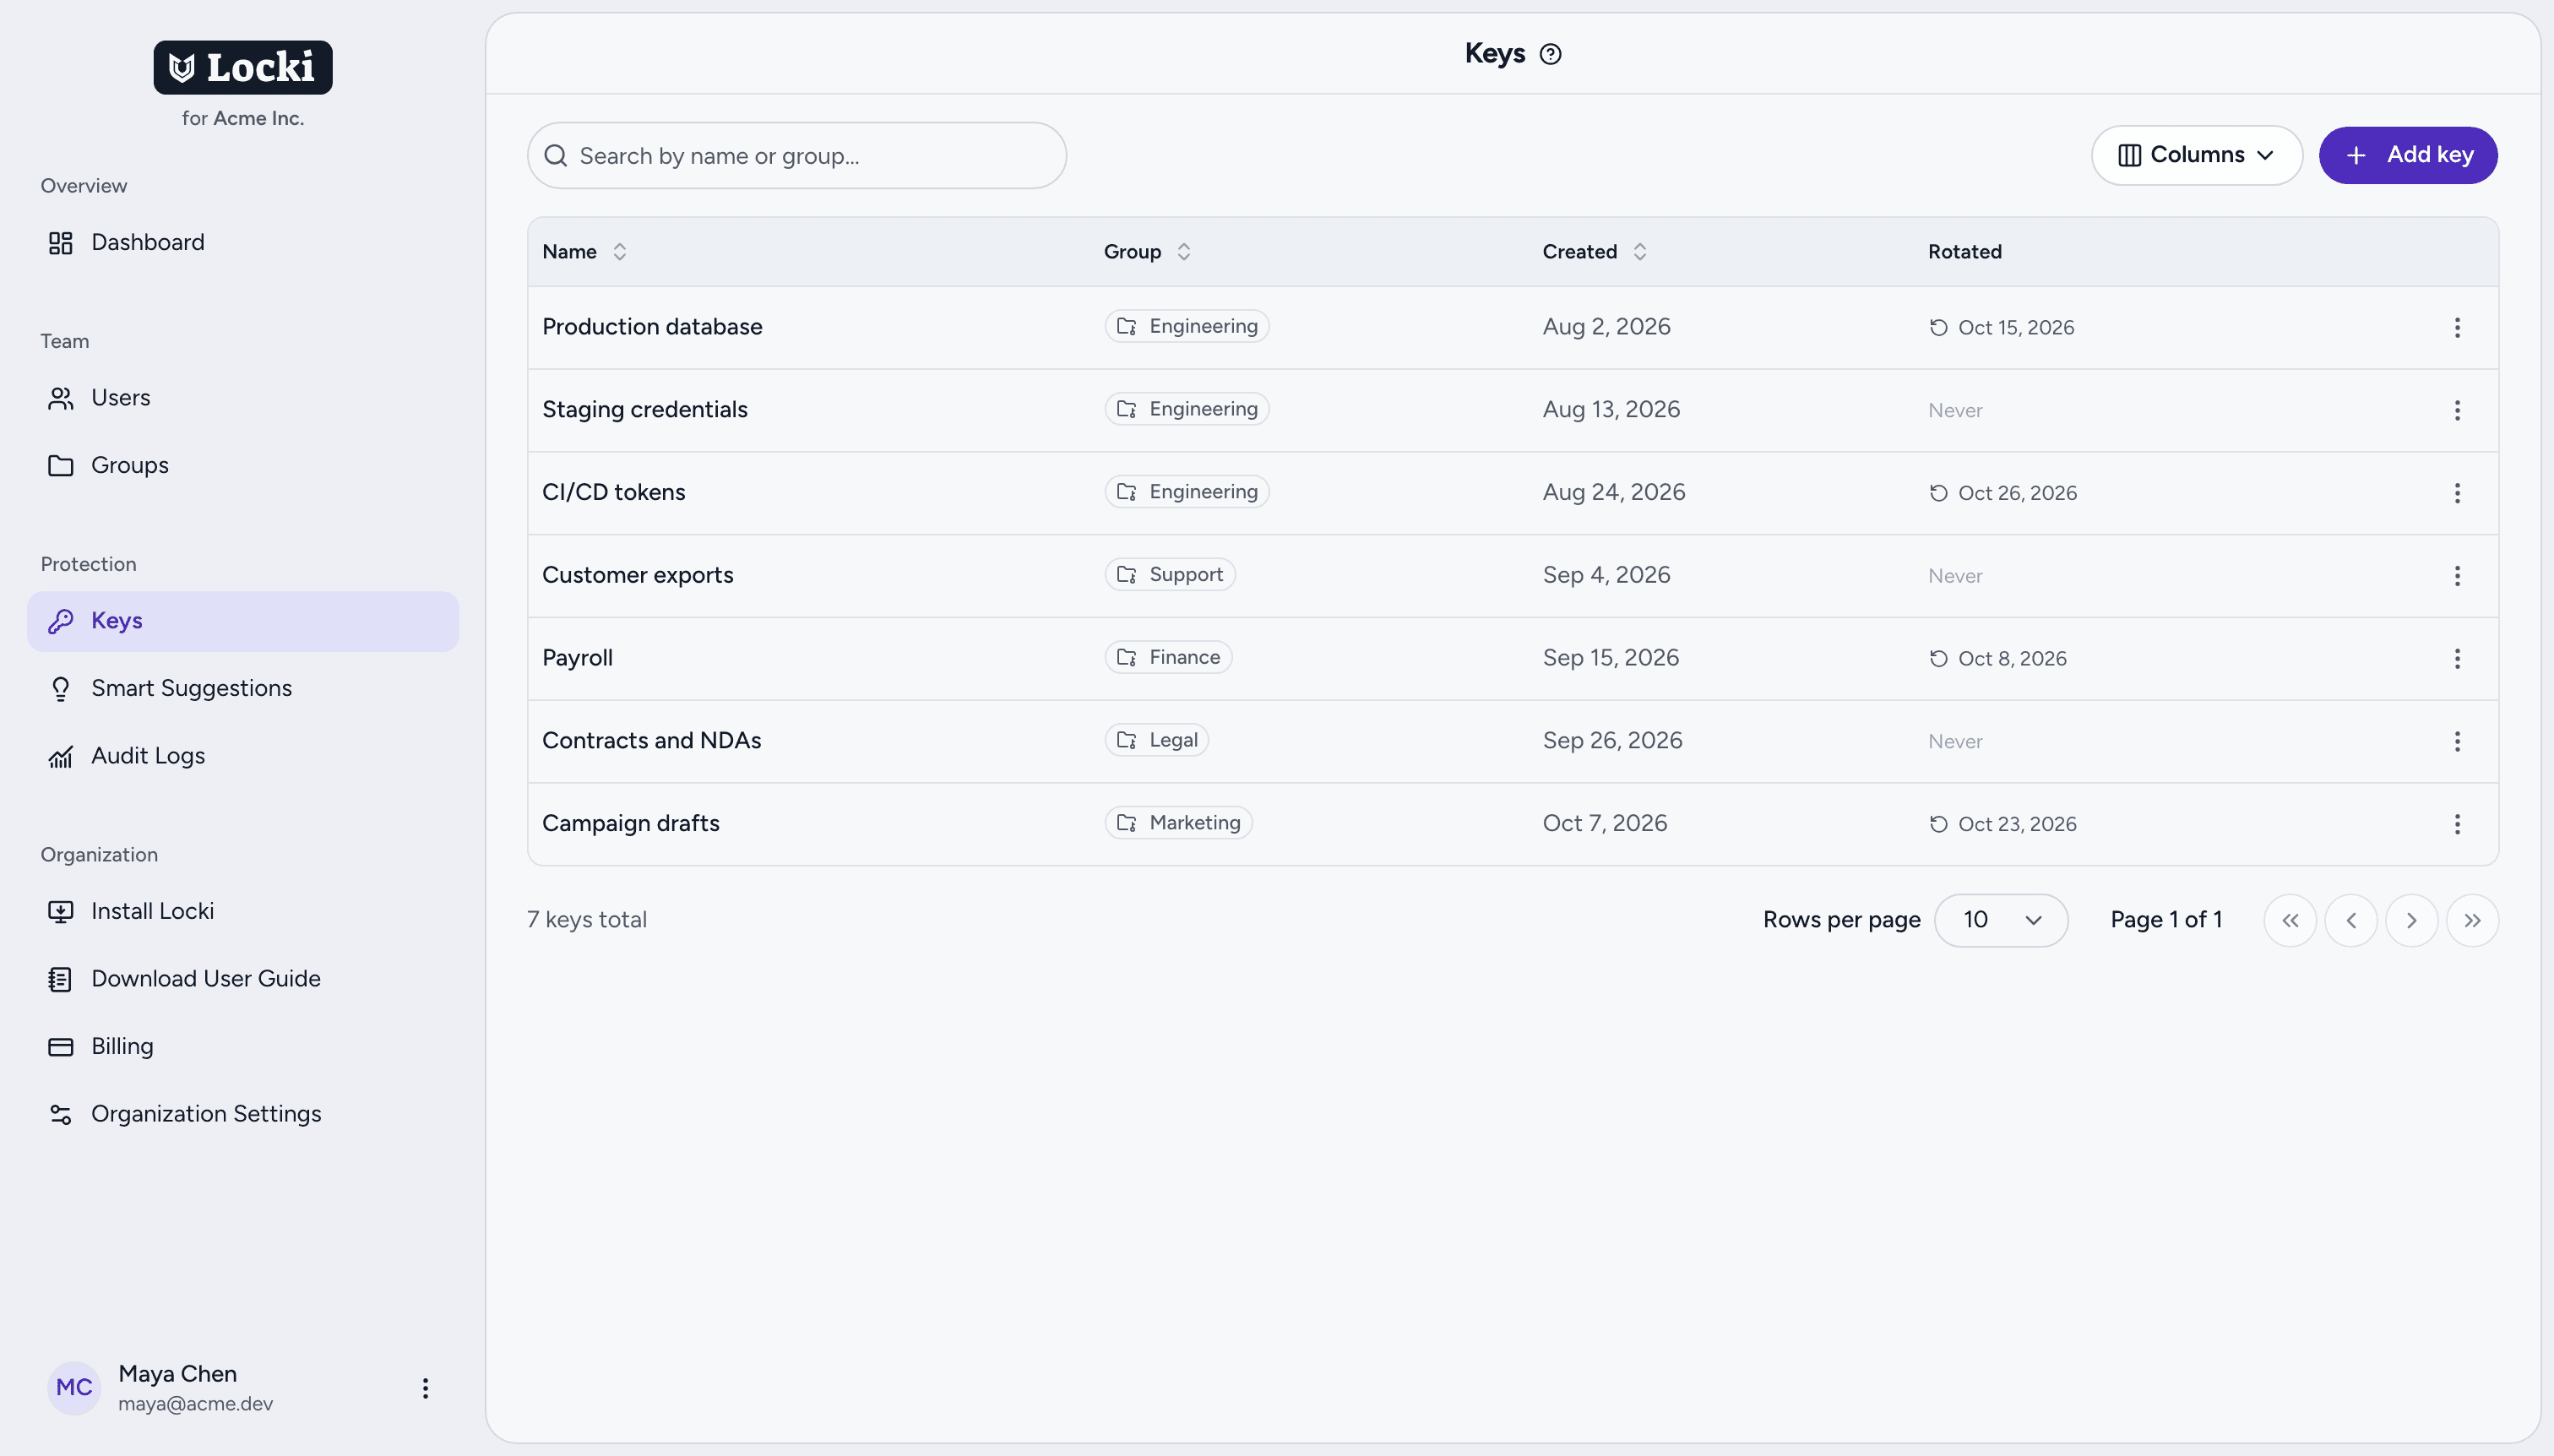
在机密信息以明文发出之前将其拦截
Locki 会在输入时识别银行卡号、API 密钥和个人数据,并在点击发送之前建议加密 — 无论是聊天、电子邮件、工单还是 AI 助手。
- 提醒在消息发送之前出现,而不是之后
- 内置银行卡、密钥和证件号码规则,也可添加您自己的模式
- 按群组和网站设置规则,并在仪表板中统一管理
设计上确保您的内容永不触及我们的服务器
加密和解密都在团队的设备上进行。Locki 以加密形式保存密钥,只记录发生过什么操作 — 绝不记录写了什么。
AES-256-GCM
每个值在离开页面之前,都会使用浏览器内置的加密功能和全新的随机 IV 进行加密。
静态加密的密钥
团队密钥加密存储,只发送给相应群组中已登录的成员。仅凭我们数据库的副本无法获得任何信息。
个人密钥保留在设备上
在免费方案中,密钥在您的浏览器中生成并保存,永远不会到达我们的服务器。
只记录元数据的日志
审计日志记录谁用哪个密钥在何处做了什么 — 绝不记录被加密的文本。
开源加密
Locki 背后的加密库以 MIT 许可证公开,并通过 NIST AES-GCM 测试向量验证。您的安全团队可以阅读、运行和复用它。
- 共享密钥、群组和密钥轮换
- 管理员仪表板和审计日志
- 针对敏感数据的智能建议