チームが機密データを暗号化したまま扱うために必要なすべて
いつものアプリの中での暗号化、管理者のための一元的なキー管理、すべての操作の記録 — チームの働き方を変える必要はありません。
入力するその場で暗号化
すべてはチームがすでに使っているページの中で完結します。タブを増やすことも、ウィンドウ間でテキストをコピーすることもありません。
インライン暗号化
Slack、Jira、Gmail、Google Docsなど、あらゆるWebアプリのエディターやメッセージ欄で直接テキストを暗号化できます。
右クリックで暗号化
テキストを選択して右クリックし、「Lockiで暗号化」を選ぶだけです。復号化も同じ手順で行えます。
lockiedタグ
暗号化されたテキストは小さなlockiedタグとして表示されます。キーを持つ人はクリックひとつで開けますが、それ以外の人には読める内容は何も表示されません。
ファイルの暗号化
ファイルを送信・保存する前に拡張機能で暗号化し、同じキーで復号化できます。
主要ブラウザすべてに対応
Chrome、Edge、Firefox、Safariに加え、BraveやOperaなどのChromiumベースのブラウザにも対応しています。
数分で導入
拡張機能をインストールしてログインするだけです。チームキーは自動的に同期され、手動での設定は不要です。
管理者のための一元管理
Teams Proでは拡張機能に管理ダッシュボードが加わります。キー、グループ、ローテーション、監査ログ、検出ルールを一か所で管理できます。
管理ダッシュボード
ユーザー、グループ、暗号化キー、監査ログ、スマート提案のルールを、ひとつのWebダッシュボードで管理できます。
チームの共有キー
ダッシュボードでキーを作成し、チーム全体または特定のグループに割り当てます。キーは自動的に拡張機能に届きます。
グループ単位のアクセス
経理、エンジニアリング、法務などのチームにそれぞれ専用のキーを割り当てられます。各ユーザーが受け取るのは所属グループのキーだけです。
キーのローテーション
キーはいつでもローテーションできます。以前のバージョンも保持されるため、ローテーション前に暗号化したコンテンツも引き続き読めます。
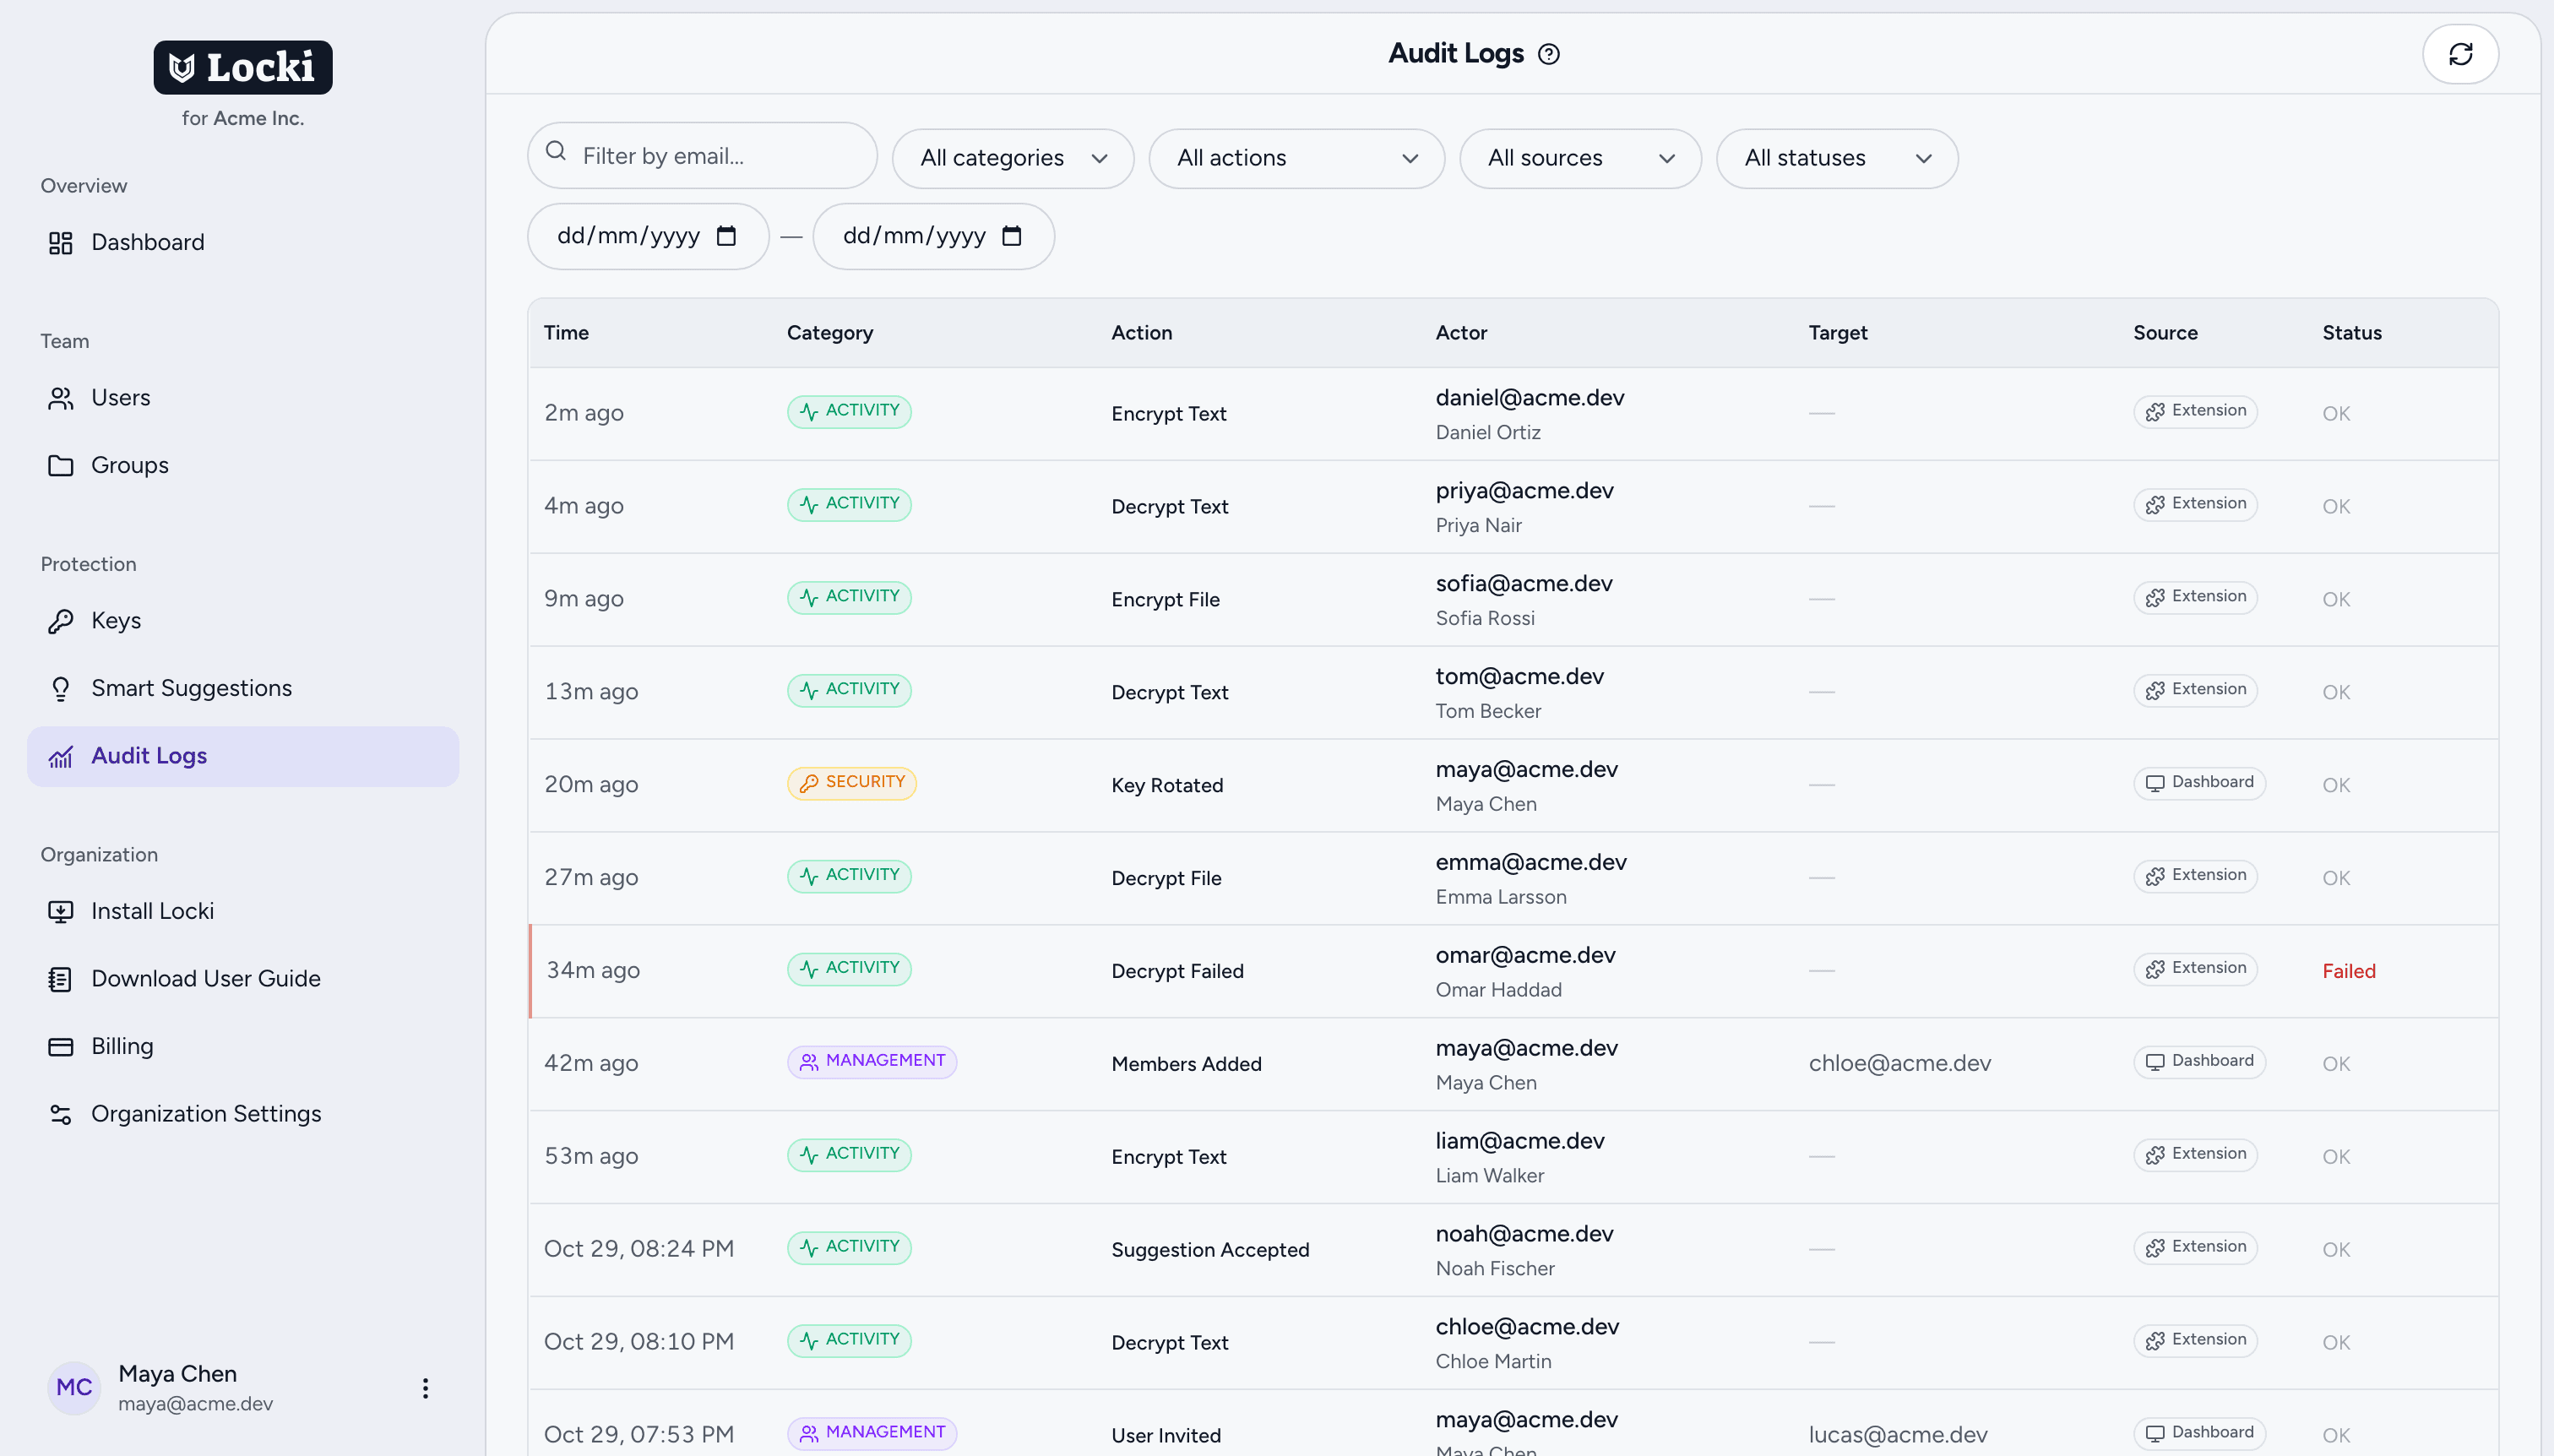
監査ログ
暗号化、復号化、キーの変更、管理操作のすべてが、誰が・いつ・どこで行ったかとともに記録されます。内容が記録されることはありません。
スマート提案
暗号化されていないカード番号、APIキー、米国の社会保障番号(SSN)、または独自に定義したパターンを送信する前に通知します。
検証できるセキュリティ
暗号処理はブラウザ内で実行され、それを支えるライブラリはオープンソースです。
AES-256-GCM
暗号化はブラウザ内で行われるため、元のテキストがデバイスから出ることはありません。
キーの暗号化保存
チームキーは当社のサーバーに暗号化して保存されます。個人用キーはブラウザ内にとどまります。
機密情報を扱うチームのために
Lockiは、平文のまま置いておくべきではない情報を共有するあらゆる場面で役立ちます。
エンジニアリングとDevOps
APIキー、データベースのパスワード、環境設定を、誰でも読める状態にせずにSlack、Jira、GitHubで共有できます。
- Jira、GitHub、Slackでキーや設定の断片を共有
- 外部サービスに送る前にログやコード片を暗号化
- ワンクリックでその場でシークレットを復号化
- チームキーは暗号化して保存され、個人用キーはデバイスから出ません
ビジネスチーム
すでに使っているチャットやメールのツールで、社内の議論、顧客情報、認証情報を非公開に保てます。
- Slack、Teams、メールで機密メモを暗号化
- 別のツールを使わずに認証情報を共有
- 共有ドキュメントから見せるべきでない情報が漏れるのを防止
- 管理ダッシュボードでキーの使用状況とアクティビティを確認
法務・コンプライアンス
契約書、案件の詳細、秘匿特権のあるやり取りを保護し、すべてのアクセスに監査証跡を残せます。
- コラボレーションツールで共有する前に案件の詳細を暗号化
- オンラインでやり取りする契約書やNDAを保護
- コンプライアンス審査に備えて完全な監査ログを保持
- 各案件のキーを担当者だけに付与
メディア・リサーチ
ワークフローのあらゆるツールで、情報源、下書き、調査メモを非公開に保てます。
- ブラウザでメモや情報源からのメッセージを暗号化
- 適切な人が開くまで機密部分を非表示
- クラウドエディターに保存された下書きを保護
- 共有の編集ツールでも安全に作業